Domain psvb.de kaufen?
Wir ziehen mit dem Projekt
psvb.de um.
Sind Sie am Kauf der Domain
psvb.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain psvb.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
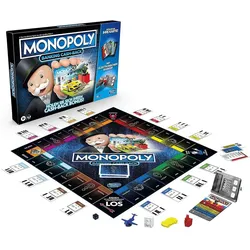
Hasbro Monopoly BankingJede Spielfigur bei Monopoly Banking Cash-Back kommt mit einer dazugehörigen Bankkarte, mit der sich die Spieler einzigartige Bonus-Zahlungen holen können, wenn sie eine bestimmte Aktion ausführen Monopoly Banking Cash-Back wartet mit einem elektronischen Kartenleser mit Scan-Technologie auf. So lässt sich Monopoly schneller spielen als in der klassischen Variante Anstatt einen Bahnhof zu kaufen, können die Spieler bei dieser Monopoly Edition zu irgendeinem Grundstück auf dem Spielplan fliegen Landen Sie auf einem Tauschfeld? Dann dürfen Sie ein beliebiges Grundstück wählen und es sofort gegen ein Grundstück eines Mitspielers tauschen Bei Monopoly kommt die Familie zu einem fröhlichen Spieleabend zusammen und Monopoly Banking Cash-Back bietet sogar bargeldlosen Spaß. Hier können die Kids stolz ihre eigene Bankkarte präsentieren49,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Christiansen, Jennifer: Lernkarten Fachberater für FinanzdienstleistungenLernkarten Fachberater für Finanzdienstleistungen , Lernkarten Fachberater für Finanzdienstleistungen Erfolgreiches Lernen für die Abschlussprüfung mit unseren Lernkarten für Lernkarten Fachberater für Finanzdienstleistungen. Der Klassiker! Mit wichtigem Prüfungswissen vollgepackte 280 Lernkarten für Auszubildende. Mit der bewährten Lernkartei-Methode lernen Schüler und Studenten seit Jahrzehnten sehr erfolgreich. Der Stoff wird durch regelmäßige Wiederholung sicher im Gedächtnis gespeichert. Jede Lernkarte ist vollgepackt mit Prüfungswissen Fachberater/-in für Finanzdienstleistungen. ¿ Prüfungsvorbereitung Lernkarten Fachberater/-in für Finanzdienstleistungen ¿ 280 Lernkarten ¿ 10,5 x 7 cm ¿ im bewährten Frage- und Antwortsystem ¿ Lernkarten Fachberater/-in für Finanzdienstleistungen Vorne steht die prüfungsnahe Frage. Auf der Rückseite die kompakte Antwort. Mit diesem hilfreichen Paket aus 280 Lernkarten im praktischen Format 10,5 x 7 cm erhalten Berufsschüler einen gesunden Mix aus dem IHK-Prüfungskatalog. Das bedeutet im Klartext: Es ist nur Stoff drin, der für die Prüfung wichtig ist. Nicht umsonst erfreuen sich Lernkarten seit Jahrzehnten großer Beliebtheit bei Jung und Alt. Denn durch das erfolgreiche Lernkarten-System werden schnelle und einfache Lernerfolge erzielt. , Arbeits- & Freizeithilfen > Alltagshilfen , Erscheinungsjahr: 20230615, Produktform: Kartoniert, Autoren: Christiansen, Jennifer, Seitenzahl/Blattzahl: 280, Abbildungen: Fachberater für Finanzdienstleistungen, Keyword: Fachberater für Finanzdienstleistungen Buch; Fachberater für Finanzdienstleistungen Lernkarten; Fachberater für Finanzdienstleistungen Prüfung, Fachschema: Finanzmanagement~Management / Finanzmanagement~Non Books / Lernkarten, Bildungszweck: für die Berufsbildung~Prüfungstrainingsmaterial~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Unterricht und Didaktik: Berufsausbildung, Text Sprache: ger, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Verlag: Princoso GmbH, Verlag: Princoso GmbH, Verlag: Princoso GmbH, Länge: 152, Breite: 112, Höhe: 36, Gewicht: 420, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fahrholz, Bernd: Investment BankingInvestment Banking , Unternehmensübernahmen und Finanzierungsstrukturen , Bremsbeläge > Bremsen & Bremsenteile , Auflage: 2., vollständig überarbeitete Auflage, Erscheinungsjahr: 20240909, Produktform: Leinen, Autoren: Fahrholz, Bernd~Röver, Jan-Hendrik, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2., vollständig überarbeitete Auflage, Seitenzahl/Blattzahl: 722, Abbildungen: mit 91 Abbildungen, Keyword: Akquisitionsfinanzierung; Asset Backed; Corporate Finance; Merger & Acquisitions; Private Equity; Projektfinanzierung; Unternehmensfinanzierung, Fachschema: Bank / Investment Banking~Investment Banking~Finanzierung~Bank - Bankgeschäft ~Finanzwirtschaft~Recht~Stiftungsrecht~Treuhand - Treuhänder~Wirtschaftsgesetz~Wirtschaftsrecht~Betriebswirtschaft - Betriebswirtschaftslehre, Fachkategorie: Bankwirtschaft~Bankwesen und Finanzen: Lehrbücher, Handbücher~Kapital und Treuhand, Stiftungen~Finanzrecht, allgemein~Betriebswirtschaftslehre, allgemein, Warengruppe: HC/Betriebswirtschaft, Fachkategorie: Unternehmensfinanzierung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, GmbH, Verlag, Blätteranzahl: 722 Blätter, Länge: 245, Breite: 170, Höhe: 45, Gewicht: 1384, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Sieht man Kontoauszüge beim Online-Banking?
Ja, beim Online-Banking kann man in der Regel seine Kontoauszüge einsehen. Diese werden meistens als PDF-Dateien zum Download angeboten oder können direkt im Online-Banking-Portal angesehen werden. Man kann in der Regel auch ältere Kontoauszüge einsehen, um vergangene Transaktionen nachzuvollziehen. **
-
Wie lange dauern Online Banking Überweisungen?
Die Dauer von Online-Banking-Überweisungen hängt von verschiedenen Faktoren ab, wie zum Beispiel der Bank, dem Empfänger und der Art der Überweisung. In der Regel werden Überweisungen innerhalb eines Bankarbeitstages abgewickelt. Bei Überweisungen zwischen Konten derselben Bank kann es sogar schneller gehen. Es kann jedoch auch zu Verzögerungen kommen, zum Beispiel wenn die Überweisung außerhalb der üblichen Geschäftszeiten getätigt wird. Es ist daher ratsam, die genauen Bearbeitungszeiten bei der eigenen Bank zu erfragen. **
-
Kann man bei Online Banking trotzdem Kontoauszüge ziehen?
Ja, bei den meisten Banken ist es möglich, Kontoauszüge auch beim Online Banking zu ziehen. In der Regel können Kunden ihre Kontoauszüge entweder als PDF-Datei herunterladen oder direkt im Online Banking Portal einsehen und ausdrucken. Manche Banken bieten auch die Möglichkeit, Kontoauszüge per Post zu erhalten. Es ist wichtig, regelmäßig Kontoauszüge zu überprüfen, um Transaktionen zu kontrollieren und eventuelle Fehler oder Unregelmäßigkeiten rechtzeitig zu erkennen. Kunden sollten sich bei ihrer Bank informieren, wie sie ihre Kontoauszüge beim Online Banking erhalten können. **
-
Kann man trotz Online Banking Kontoauszüge holen Sparkasse?
Ja, man kann trotz Online Banking Kontoauszüge bei der Sparkasse holen. Dazu kann man entweder die Kontoauszüge am Automaten ausdrucken oder sie sich direkt in der Filiale ausdrucken lassen. Alternativ können die Kontoauszüge auch online heruntergeladen und ausgedruckt werden. Es ist wichtig zu beachten, dass für das Ausdrucken von Kontoauszügen in der Filiale oder am Automaten möglicherweise Gebühren anfallen können. Es empfiehlt sich daher, die genauen Konditionen bei der Sparkasse zu erfragen. **


Bekomme ich Kontoauszüge, wenn ich Online-Banking nutze?
Ja, normalerweise können Sie Kontoauszüge erhalten, wenn Sie Online-Banking nutzen. Die meisten Banken bieten die Möglichkeit, Kontoauszüge online herunterzuladen oder per E-Mail zu erhalten. Sie können auch Ausdrucke der Kontoauszüge an Geldautomaten oder in der Filiale erhalten. **
Welche Möglichkeiten zur automatisierten Kontoverwaltung bieten moderne Online-Banking-Plattformen?
Moderne Online-Banking-Plattformen bieten automatisierte Funktionen wie Daueraufträge, Lastschriften und Terminüberweisungen. Zudem können Benachrichtigungen für Kontobewegungen eingerichtet werden. Einige Plattformen ermöglichen auch die automatische Kategorisierung von Transaktionen und die Erstellung von Budgets. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hasbro Monopoly BankingJede Spielfigur bei Monopoly Banking Cash-Back kommt mit einer dazugehörigen Bankkarte, mit der sich die Spieler einzigartige Bonus-Zahlungen holen können, wenn sie eine bestimmte Aktion ausführen Monopoly Banking Cash-Back wartet mit einem elektronischen Kartenleser mit Scan-Technologie auf. So lässt sich Monopoly schneller spielen als in der klassischen Variante Anstatt einen Bahnhof zu kaufen, können die Spieler bei dieser Monopoly Edition zu irgendeinem Grundstück auf dem Spielplan fliegen Landen Sie auf einem Tauschfeld? Dann dürfen Sie ein beliebiges Grundstück wählen und es sofort gegen ein Grundstück eines Mitspielers tauschen Bei Monopoly kommt die Familie zu einem fröhlichen Spieleabend zusammen und Monopoly Banking Cash-Back bietet sogar bargeldlosen Spaß. Hier können die Kids stolz ihre eigene Bankkarte präsentieren49,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Sieht man Kontoauszüge beim Online-Banking?
Ja, beim Online-Banking kann man in der Regel seine Kontoauszüge einsehen. Diese werden meistens als PDF-Dateien zum Download angeboten oder können direkt im Online-Banking-Portal angesehen werden. Man kann in der Regel auch ältere Kontoauszüge einsehen, um vergangene Transaktionen nachzuvollziehen. **
-
Wie lange dauern Online Banking Überweisungen?
Die Dauer von Online-Banking-Überweisungen hängt von verschiedenen Faktoren ab, wie zum Beispiel der Bank, dem Empfänger und der Art der Überweisung. In der Regel werden Überweisungen innerhalb eines Bankarbeitstages abgewickelt. Bei Überweisungen zwischen Konten derselben Bank kann es sogar schneller gehen. Es kann jedoch auch zu Verzögerungen kommen, zum Beispiel wenn die Überweisung außerhalb der üblichen Geschäftszeiten getätigt wird. Es ist daher ratsam, die genauen Bearbeitungszeiten bei der eigenen Bank zu erfragen. **
Ähnliche Suchbegriffe für Malicious
-
Christiansen, Jennifer: Lernkarten Fachberater für FinanzdienstleistungenLernkarten Fachberater für Finanzdienstleistungen , Lernkarten Fachberater für Finanzdienstleistungen Erfolgreiches Lernen für die Abschlussprüfung mit unseren Lernkarten für Lernkarten Fachberater für Finanzdienstleistungen. Der Klassiker! Mit wichtigem Prüfungswissen vollgepackte 280 Lernkarten für Auszubildende. Mit der bewährten Lernkartei-Methode lernen Schüler und Studenten seit Jahrzehnten sehr erfolgreich. Der Stoff wird durch regelmäßige Wiederholung sicher im Gedächtnis gespeichert. Jede Lernkarte ist vollgepackt mit Prüfungswissen Fachberater/-in für Finanzdienstleistungen. ¿ Prüfungsvorbereitung Lernkarten Fachberater/-in für Finanzdienstleistungen ¿ 280 Lernkarten ¿ 10,5 x 7 cm ¿ im bewährten Frage- und Antwortsystem ¿ Lernkarten Fachberater/-in für Finanzdienstleistungen Vorne steht die prüfungsnahe Frage. Auf der Rückseite die kompakte Antwort. Mit diesem hilfreichen Paket aus 280 Lernkarten im praktischen Format 10,5 x 7 cm erhalten Berufsschüler einen gesunden Mix aus dem IHK-Prüfungskatalog. Das bedeutet im Klartext: Es ist nur Stoff drin, der für die Prüfung wichtig ist. Nicht umsonst erfreuen sich Lernkarten seit Jahrzehnten großer Beliebtheit bei Jung und Alt. Denn durch das erfolgreiche Lernkarten-System werden schnelle und einfache Lernerfolge erzielt. , Arbeits- & Freizeithilfen > Alltagshilfen , Erscheinungsjahr: 20230615, Produktform: Kartoniert, Autoren: Christiansen, Jennifer, Seitenzahl/Blattzahl: 280, Abbildungen: Fachberater für Finanzdienstleistungen, Keyword: Fachberater für Finanzdienstleistungen Buch; Fachberater für Finanzdienstleistungen Lernkarten; Fachberater für Finanzdienstleistungen Prüfung, Fachschema: Finanzmanagement~Management / Finanzmanagement~Non Books / Lernkarten, Bildungszweck: für die Berufsbildung~Prüfungstrainingsmaterial~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Unterricht und Didaktik: Berufsausbildung, Text Sprache: ger, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Verlag: Princoso GmbH, Verlag: Princoso GmbH, Verlag: Princoso GmbH, Länge: 152, Breite: 112, Höhe: 36, Gewicht: 420, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fahrholz, Bernd: Investment BankingInvestment Banking , Unternehmensübernahmen und Finanzierungsstrukturen , Bremsbeläge > Bremsen & Bremsenteile , Auflage: 2., vollständig überarbeitete Auflage, Erscheinungsjahr: 20240909, Produktform: Leinen, Autoren: Fahrholz, Bernd~Röver, Jan-Hendrik, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2., vollständig überarbeitete Auflage, Seitenzahl/Blattzahl: 722, Abbildungen: mit 91 Abbildungen, Keyword: Akquisitionsfinanzierung; Asset Backed; Corporate Finance; Merger & Acquisitions; Private Equity; Projektfinanzierung; Unternehmensfinanzierung, Fachschema: Bank / Investment Banking~Investment Banking~Finanzierung~Bank - Bankgeschäft ~Finanzwirtschaft~Recht~Stiftungsrecht~Treuhand - Treuhänder~Wirtschaftsgesetz~Wirtschaftsrecht~Betriebswirtschaft - Betriebswirtschaftslehre, Fachkategorie: Bankwirtschaft~Bankwesen und Finanzen: Lehrbücher, Handbücher~Kapital und Treuhand, Stiftungen~Finanzrecht, allgemein~Betriebswirtschaftslehre, allgemein, Warengruppe: HC/Betriebswirtschaft, Fachkategorie: Unternehmensfinanzierung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, GmbH, Verlag, Blätteranzahl: 722 Blätter, Länge: 245, Breite: 170, Höhe: 45, Gewicht: 1384, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man bei Online Banking trotzdem Kontoauszüge ziehen?
Ja, bei den meisten Banken ist es möglich, Kontoauszüge auch beim Online Banking zu ziehen. In der Regel können Kunden ihre Kontoauszüge entweder als PDF-Datei herunterladen oder direkt im Online Banking Portal einsehen und ausdrucken. Manche Banken bieten auch die Möglichkeit, Kontoauszüge per Post zu erhalten. Es ist wichtig, regelmäßig Kontoauszüge zu überprüfen, um Transaktionen zu kontrollieren und eventuelle Fehler oder Unregelmäßigkeiten rechtzeitig zu erkennen. Kunden sollten sich bei ihrer Bank informieren, wie sie ihre Kontoauszüge beim Online Banking erhalten können. **
-
Kann man trotz Online Banking Kontoauszüge holen Sparkasse?
Ja, man kann trotz Online Banking Kontoauszüge bei der Sparkasse holen. Dazu kann man entweder die Kontoauszüge am Automaten ausdrucken oder sie sich direkt in der Filiale ausdrucken lassen. Alternativ können die Kontoauszüge auch online heruntergeladen und ausgedruckt werden. Es ist wichtig zu beachten, dass für das Ausdrucken von Kontoauszügen in der Filiale oder am Automaten möglicherweise Gebühren anfallen können. Es empfiehlt sich daher, die genauen Konditionen bei der Sparkasse zu erfragen. **
-
Bekomme ich Kontoauszüge, wenn ich Online-Banking nutze?
Ja, normalerweise können Sie Kontoauszüge erhalten, wenn Sie Online-Banking nutzen. Die meisten Banken bieten die Möglichkeit, Kontoauszüge online herunterzuladen oder per E-Mail zu erhalten. Sie können auch Ausdrucke der Kontoauszüge an Geldautomaten oder in der Filiale erhalten. **
-
Welche Möglichkeiten zur automatisierten Kontoverwaltung bieten moderne Online-Banking-Plattformen?
Moderne Online-Banking-Plattformen bieten automatisierte Funktionen wie Daueraufträge, Lastschriften und Terminüberweisungen. Zudem können Benachrichtigungen für Kontobewegungen eingerichtet werden. Einige Plattformen ermöglichen auch die automatische Kategorisierung von Transaktionen und die Erstellung von Budgets. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.